
「タイムズカー」個人情報660万件漏洩の衝撃! クルマをすぐ借りられる便利さに何が起きているのか? 無人サービスの本人確認で転換を迫られる「ホ方式」とは
移行期に懸念されるなりすまし被害
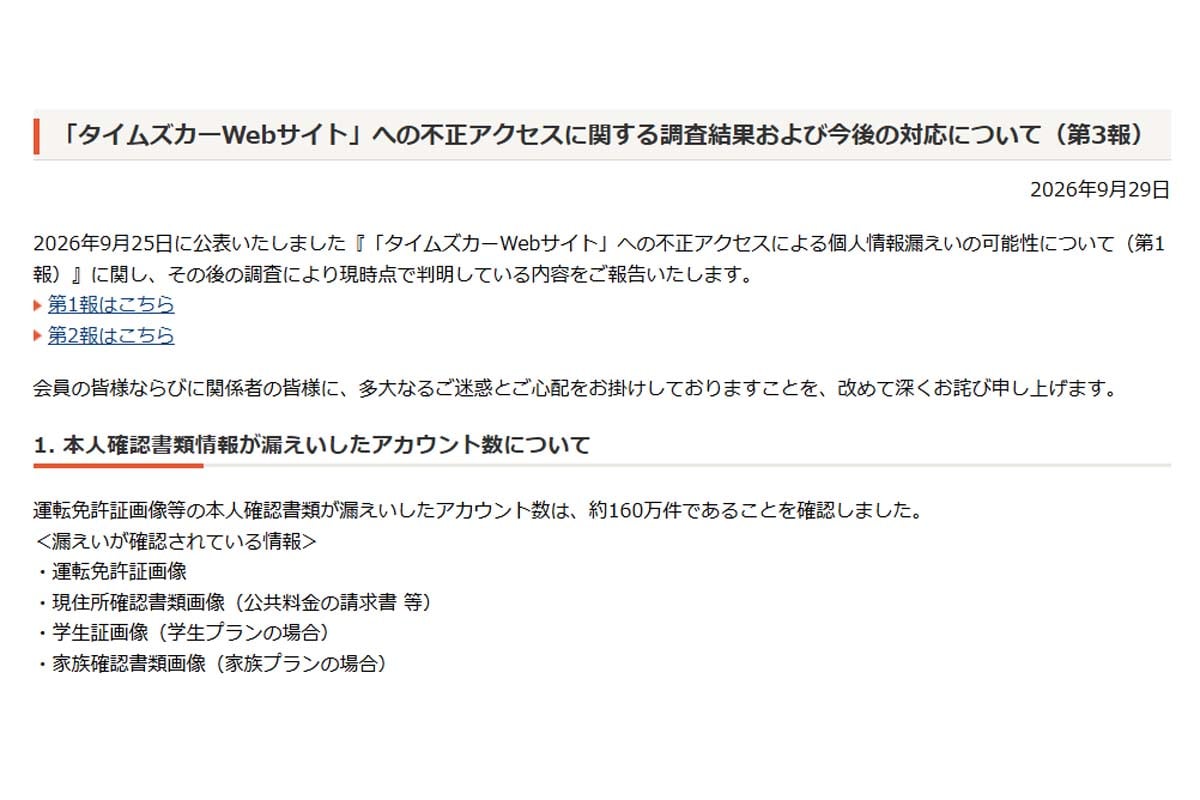
今回漏洩した運転免許証の画像などが悪用されるとすれば、「ホ方式」が完全廃止される2027年4月までの約半年の間に起きるリスクとして警戒しなければならない。期限が迫っていることもあり、X上では
「明日にでも「ホ方式」を廃止すべきだ」
という声も上がっている。タイムズカーの9月29日の第3報によると、約660万件のアカウントのうち、運転免許証画像などの本人確認書類ファイルまで漏えいが確認されたのは約160万件だった。漏洩データには免許証の表面画像のほか、公共料金の請求書といった現住所確認書類、学生プラン加入時の学生証画像、家族プラン加入時の家族確認書類画像も含まれている。
この約160万件の漏えいがもたらす影響は、「ホ方式」や画像審査が残る金融機関での不正口座開設や携帯電話の不正契約への悪用にとどまらない。より警戒すべきなのは、漏えいした精緻な身分証画像と現住所確認書類画像を組み合わせ、他社のカーシェアリングやレンタカーサービスへ
「なりすまし登録」
されるリスクだ。他人の名義でカーシェアアカウントが作成された場合、不正利用者は自らの追跡を逃れながら、車両の解錠権限を手にできてしまう。無人ステーションに置かれた車両が犯罪の移動手段として使われたり、車両自体の窃盗、部品の解体・転売といった物理的な犯罪行為の標的となったりする危険性をはらんでいる。
もっとも、漏えいした画像データから顔写真を生成AIなどで加工し、動画像によるリアルタイムのセルフィー認証をくぐり抜けて不正登録を行うには、高度な技術と相応の手間がかかる。データ漏洩から直ちに大きな被害へ広がる可能性については、慎重な見方もある。
現在、パーク24およびタイムズモビリティは対象会員への個別の連絡と注意喚起を進めるとともに、再発防止策を検討している。今回のインシデントは、無人ビジネスにおいて「利便性を優先して画像を集め、長期間保管する従来のビジネスモデル」が限界に達したことを示している。
今後は個人情報保護法に基づく安全管理措置を徹底し、データ最小化を進めるとともに、国が進めるJPKI(公的個人認証)への早期移行を通じて、
「過剰な個人情報や画像データを自社で抱え込まない安全な仕組み」
へと改めることが、企業の持続可能性と信頼維持に向けた喫緊の課題となるだろう。